飲食店のセキュリティ対策|2026年の情報漏えい事例と、今週できる7つの点検
2026年の秋、外食の情報漏えいが立て続けに公表されました。10月だけでも、焼肉きんぐの公式アプリで会員情報10,788,963件の漏えい、宅配の銀のさらなどで最大約650万件の漏えいの可能性と、大きな数字が並んでいます。
「大手チェーンの話」と思うかもしれません。ところが事故の入口を一つずつ見ていくと、店舗のPC1台、使い終えた旧メール、契約を終えた委託先と、個店にもあるものが並びます。
この記事では、2026年に公表された外食の事例から入口を整理し、個店から数店舗の飲食店が今週できる点検を7つにまとめました。
2026年、飲食店で何が起きたか
| 公表時期 | 会社・店舗 | 入口 | 何が起きたか |
|---|---|---|---|
| 3月 | ゼットン(店舗「forty three」) | 店舗のPC1台がマルウェアに感染し、使い終えた旧メールのアカウントが乗っ取られた | 予約客などの情報 計18,553件に流出の可能性 |
| 7月 | 日本KFC、くら寿司 | 物流会社・取引先への不正アクセス | 品切れ、販売メニューの制限、営業時間の短縮 |
| 9〜10月 | 吉野家、鳥貴族ほか外食5社 | アルバイト採用を委託していた会社への不正アクセス | 応募者の情報が漏えい。委託を終えた後もデータが残っていた例も |
| 10月 | 焼肉きんぐ | 公式アプリの会員管理システムへの不正アクセス | 会員情報10,788,963件が漏えい |
| 10月 | 銀のさら・釜寅・すし上等 | 利用するサーバーの運営会社がランサムウェアの被害 | 最大約650万件に漏えいの可能性。公式サイト・アプリの注文を停止 |
※件数・内容は各社の公表資料を整理した記事(出典1)にもとづきます。
事例を並べると、共通点が3つ見えてきます。
入口が店の外にある。 出典1が整理した2026年の外食の主な事例10件のうち6件は、採用サービス、業務の委託先、サーバーの運営会社、物流会社など、自社の外が入口でした。
気づくのが遅い。 ゼットンの事例では、2025年9月に店舗のPCが感染し、発覚したのは2026年2月でした。きっかけは、店舗の従業員が不審なメールに気づいて報告したことです。
止まると売上が止まる。 銀のさらは公式サイトとアプリの注文を止め、電話や店頭、外部の宅配サービスで営業を続けました。日本KFCやくら寿司では、取引先の障害が品切れとして店に表れています。
個店・数店舗にも、同じ入口がある
FooDXがこれまで飲食店の業務改善をお手伝いしてきた中でも、次のような状態はめずらしくありません。
- Googleアカウントが店舗ごと・人ごとにバラバラで、誰が何の管理者なのか分からない
- 予約台帳やグルメサイトの管理画面に、スタッフ全員が同じIDとパスワードでログインしている
- 辞めたスタッフや以前の制作会社のアカウントが、Googleビジネスプロフィールやホームページの管理者のまま残っている
- 店の連絡やお客様とのやり取りが、スタッフ個人のLINEで回っている
- レジ横のPCやタブレットが、何年も更新されていない
IPA(情報処理推進機構)は2026年10月9日の注意喚起で、公表事例の傾向から、外部に公開しているサービスやアカウントの侵害が起点になっているとみています。そのうえで、利用している外部サービスを洗い出すこと、作った覚えのないアカウントや無効にしたはずのアカウントがないか確かめること、不要な情報は持たないことを求めています。
大手の事故も、入口は「アカウント」と「預け先」でした。店の規模が小さくても、預け先とアカウントは同じようにあります。
今週できる7つの点検
費用をかけずに、経営者や店長が自分で手を動かせるものだけを、取りかかる順に並べました。
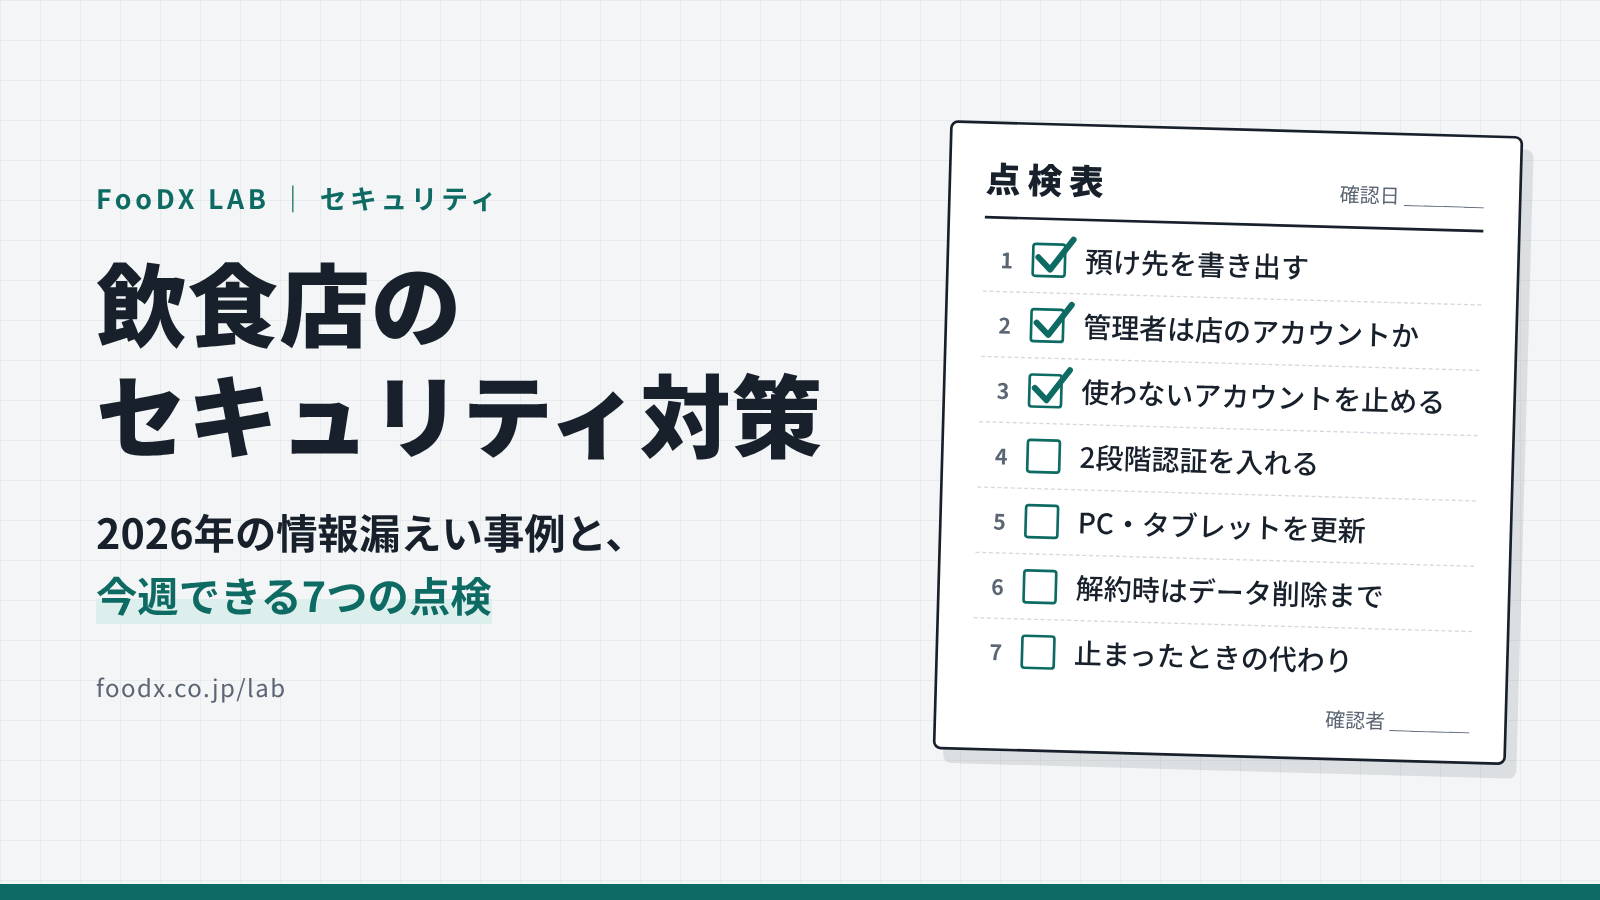
1. 店の情報を預けているサービスを書き出す
予約台帳、POSレジ、モバイルオーダー、グルメサイトの管理画面、Googleビジネスプロフィール、LINE公式アカウント、求人サービス、シフト・勤怠、会計。紙1枚に、サービス名、ログインに使っているアカウント、ログインできる人を書き出します。
「ログインできる人」の欄が埋まらないサービスがあれば、そこが最初の点検先です。
2. 管理者が「店のアカウント」になっているか確かめる
Googleビジネスプロフィールのオーナー、ホームページのドメイン、予約サイトの管理者を確認します。辞めたスタッフや以前の制作会社の個人アカウントのままだと、乗っ取られても気づけず、取り戻すのにも手間がかかります。
Googleマップは集客の入口そのものです(Googleマップと集客の関係性)。ここを守ることは、集客の資産を守ることでもあります。外食チェーンの採用サイトで、使わなくなった旧ドメインが第三者に取得されたとみられる例も報じられています。
3. 使っていないアカウントとメールを止める
ゼットンの事例で乗っ取られたのは、すでに運用を終えていた旧メールシステムのアカウントでした。退職したスタッフのアカウント、閉店した店舗のメール、試しに登録したまま放置しているサービスは、止めるか削除します。
4. メール・Google・予約管理画面に2段階認証を入れる
パスワードが盗まれても、スマホでの確認がなければログインできなくする設定です。まずはメール、Googleアカウント、予約台帳の3つから始めます。全員で同じIDを使っている管理画面は、スタッフごとにアカウントを分けられないか、サービスの提供会社に確認します。
5. 店のPC・タブレットを更新し、ウイルス対策を入れる
レジ横やバックヤードのPCは、つい後回しになります。OSとアプリの更新、ウイルス対策ソフトが有効になっているかを確認します。
ゼットンの事例では、店舗のPC1台の感染から発覚まで約5か月かかりました。気づいたのは現場の従業員です。「おかしい」と思ったときに店長へ言える雰囲気も、対策の一つです。
6. 解約や委託の終了時は、データの削除まで確認する
吉野家ホールディングスの公表によると、2024年6月に委託を終えた後も、本来削除されるべき応募者の情報が委託先のデータベースに残っていました。
予約システムや求人サービスを乗り換えるときは、旧サービスに残るデータの削除を依頼し、完了の連絡を受け取るところまでを解約の手続きに含めます。
7. 止まったときの代わりと、バックアップを決める
予約台帳が開けない日にどう予約を受けるか、紙の予約表はどこにあるか、お客様にどう知らせるかを決めておきます。
IPAは2026年3月に改訂した「中小企業の情報セキュリティ対策ガイドライン」で、はじめに取り組む項目に「バックアップを取ろう!」を加え、情報セキュリティ6か条としました。顧客リストや予約データを、定期的に書き出しておきます。
FooDXの視点:AIに入れてよい情報を決める
予約客のリストを整理したい、口コミへの返信を考えたい。AIは飲食店の作業を確かに軽くします。
一方で、スタッフが個人のスマホの無料AIに、予約客の名前や電話番号を貼り付けてしまうことも起こりえます。お客様の名前、連絡先、アレルギーなどの情報は入れない。入れる場合は、入力内容の扱いを確認できる業務用のプランで使う。こうした線引きを、ツールを選ぶより先に決めておくことをおすすめします。
もし漏れたかもしれないときは
店の規模が小さくても、報告の義務は免除されません。個人情報保護法では、次のいずれかに当たる漏えい(そのおそれを含む)があった場合、個人情報保護委員会への報告と本人への通知が義務になっています。
- 不正アクセスなど、不正の目的によるおそれがある漏えい(件数にかかわらず対象)
- 本人の数が1,000人を超える漏えい
- 病歴など、要配慮個人情報が含まれる漏えい
- クレジットカード番号など、財産的被害のおそれがある漏えい
報告は、知ってからおおむね3〜5日以内に速報を、30日以内(不正の目的によるおそれがある場合は60日以内)に確報を出します。予約システムなどの委託先で起きた事故でも、情報を預けた側に監督の責任があります。
気づいたら、まず該当するアカウントのパスワードを変えてログイン中の端末を締め出し、いつ何に気づいたかを記録します。そのうえで、サービスの提供会社と、IPAの企業組織向けサイバーセキュリティ相談窓口に連絡します。報告の要否など個別の判断は、弁護士などの専門家に確認してください。
よくある質問
小さな飲食店でもセキュリティ対策は必要ですか?
必要です。2026年3月に公表された事例では、1店舗のPC1台の感染から、予約客などの情報 計18,553件に流出の可能性が生じました。規模にかかわらず、予約、求人、Googleビジネスプロフィールなど、外部のサービスに店の情報を預けているためです。
予約システムやPOSの会社が対策しているなら、店は何もしなくていいですか?
サービス側の対策とは別に、店側のアカウント管理は店の役割です。誰がログインできるか、退職者のアカウントが残っていないか、2段階認証を入れているかは、店が決めて設定するものです。
費用をかけずにできることはありますか?
この記事の7つの点検は、どれも費用をかけずに始められます。IPAが無料で公開している「5分でできる!情報セキュリティ自社診断」でも、25の項目に答えるだけで自社の状況を確認できます。
情報が漏れたかもしれないとき、まず何をすればいいですか?
該当するアカウントのパスワードを変えてログイン中の端末を締め出し、いつ何に気づいたかを記録します。そのうえで、サービスの提供会社とIPAの相談窓口に連絡します。不正アクセスによる漏えいのおそれがある場合は、件数にかかわらず個人情報保護委員会への報告が必要です。
自分の店の点検票をつくる
7つの点検を、自分の店に当てはめてみたい方へ。「セキュリティAI壁打ちバディ」は、AIと会話しながら、使っているサービスと気になる点を整理し、点検票としてメールでお届けします。
FooDXは、直す作業はお請けしていません。どこから手をつけるかの相談(助言)に応じています。
出典
- AEVUS「外食・飲食店のサイバー攻撃・情報漏えい事例【2026年版】」2026年10月14日(各社の公表資料を整理) https://aevus.jp/blog/restaurant-cyber-attack-cases-2026.html
- ScanNetSecurity「PC端末がマルウェア感染しアカウントの認証情報が窃取、海外から継続的な不正ログインと複数の宛先へのメール送信」(ゼットンの公表について) https://scan.netsecurity.ne.jp/article/2026/04/09/55018.html
- セキュリティ対策Lab「外食・レストランのサイバー攻撃・情報漏洩事例と対策」 https://rocket-boys.co.jp/security-measures-lab/industry/food-service/restaurants-dining/
- IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」2026年10月9日 https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html
- IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」 https://www.ipa.go.jp/security/guide/sme/about.html
- 個人情報保護委員会「漏えい等報告について」 https://www.ppc.go.jp/personalinfo/legal/leakAction
- 個人情報保護委員会事務局「個人情報保護法改正に伴う漏えい等報告の義務化と対応について」 https://www.mhlw.go.jp/content/10808000/000943451.pdf
この記事は2026年10月28日時点の公表情報にもとづく一般的な情報です。個別の法的判断ではありません。